
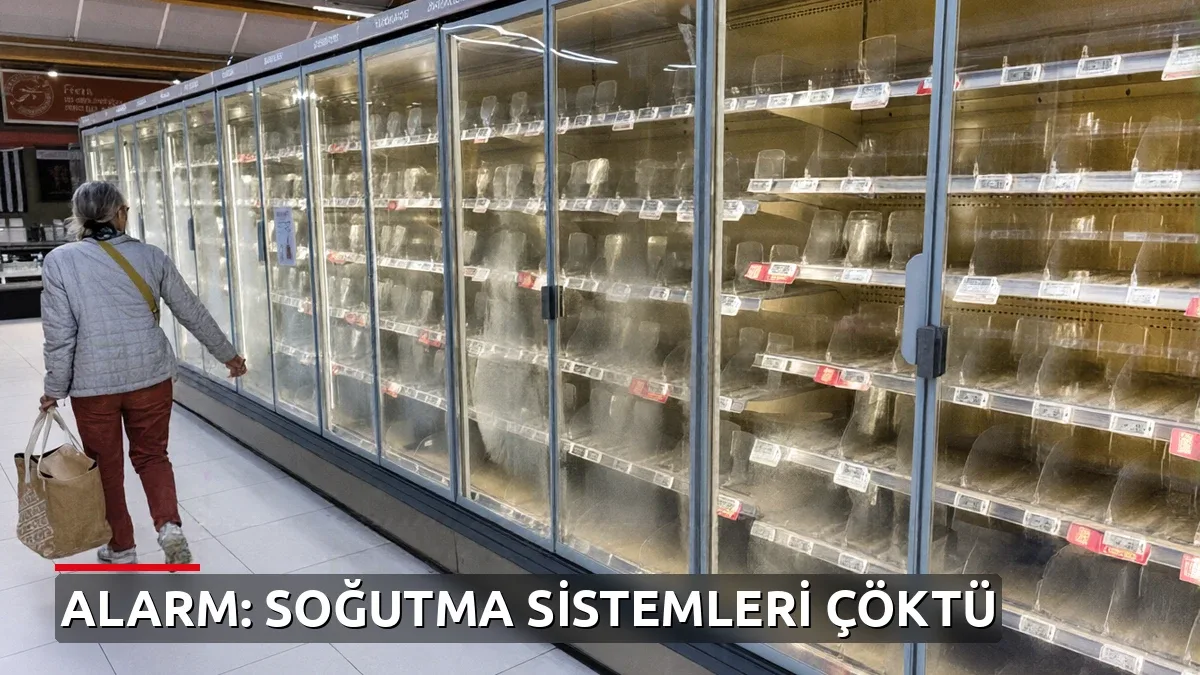
Avrupa'da süpermarketlerin soğutma sistemleri uzaktan ele geçirildi. Sıcaklıkları 50 dereceye kadar yükseltildi, tonlarca gıda çöpe atıldı.
Fransa'da başlayan siber saldırılar diğer Avrupa ülkelerine de sıçradı. Kan saklama tesisleri de etkilenen yapılar arasında yer aldı. Üstelik saldırıların merkezindeki soğutma sistemleri Türkiye'de de pazarlanıyor. Peki, Türkiye'deki marketler ve kritik altyapılar ne kadar güvende?
Boğaziçi Üniversitesi Bilgisayar Mühendisliği Bölümü eski öğretim üyesi Prof. Dr. Tuna Tuğcu, benzer saldırıların Türkiye'de de yaşanabileceği konusunda dikkat çekiyor. Tuğcu'ya göre asıl sorun, ülkenin siber güvenlik anlayışında saklı.
Türkiye'de de aynı soğutma sistemleri satılıyor
Tuğcu, Avrupa'daki saldırılarda gündeme gelen Danfoss AK-SM 820A, 850A ve 880A soğutucu modellerinin şirketin Türkiye sayfasında da pazarlandığını belirtiyor. Ancak hangi marketlerde kullanıldıkları ve güncellemelerin yapılıp yapılmadığı bilinmiyor.
"Öncelikle aynı soğutma kontrol sistemlerinin satıcısı Türkiye'de de aynı sorunlu ürünün satışını yapıyor. Dolayısıyla açık yamanmadıkça Türkiye'deki sistemler de aynı riske açık durumda." diyen Tuğcu, Ticaret, Sağlık ve İçişleri bakanlıkları ile Siber Güvenlik Başkanlığı'nın cihazların hangi işletmelere satıldığını araştırıp araştırmadığını sorguluyor. Marketlere güvenlik uyarısı yapılıp yapılmadığının ve önlemler konusunda bilgi-destek sağlanıp sağlanmadığının açıklanmasını talep ediyor.
Avrupa'daki soğutma sistemleri nasıl ele geçiriliyor?
İlk büyük saldırı dalgası 10-11 Ekim'de Fransa'da yaşandı. E. Leclerc, Intermarché ve Coopérative U zincirlerinin yüzlerce mağazasında soğutma sistemleri etkilendi, taze ve dondurulmuş ürünler imha edildi.
2 Kasım'da yeni olaylar bildirildi:
- Belçika'da Delhaize ve Carrefour mağazaları etkilendi
- İsveç'te ICA ve Coop şubelerinde sorun yaşandı
- İrlanda'da SuperValu mağazaları hedef alındı
- İngiltere'de et işleme işletmelerine yönelik saldırı girişimleri bildirildi
İsveç'teki bir ICA mağazasında soğutucuların sıcaklığı 50 dereceye ulaştı. Belçika'da bir kasap, yaklaşık 15 bin euroluk etinin kullanılamaz hale geldiğini açıkladı. Saldırıların aynı kişiler tarafından gerçekleştirilip gerçekleştirilmediği ve faillerin amaçları henüz kesinleşmedi.
Saldırılar nasıl gerçekleşiyor?
Marketlerdeki soğutucular genellikle ortak kompresör gruplarına bağlı çalışıyor. Elektronik kontrol cihazları sıcaklığı ve enerji tüketimini düzenliyor, arıza durumunda uyarı veriyor. İşletmeler ve hizmet sağlayıcıları bu sistemlere uzaktan bağlanabiliyor.
Tuğcu, kontrol cihazındaki ya da hizmet sağlayıcının altyapısındaki bir güvenlik açığının saldırganlara birden fazla marketin sistemine erişim imkanı sağlayabileceğini anlatıyor. Avrupa'daki olaylarda da uzaktan erişimden yararlanılarak sıcaklık ayarları değiştirildi, bazı sistemlerde buz çözme işlevi etkinleştirildi. Ancak kullanılan belirli güvenlik açığı kesin olarak açıklanmadı.
Fransa'nın siber güvenlik olaylarına müdahale merkezi CERT-FR, Danfoss AK-SM ve AK-SC ile Copeland/Dixell XWEB sistemleri için uyarı yayımladı. Siber güvenlik şirketi Censys'in verilerine göre bu iki ürün ailesinde dünya genelinde internete açık sistem sayısı 6 bin 695'ten 3 bin 124'e düştü. Yüzde 53'lük azalmaya rağmen binlerce cihaz hâlâ erişilebilir durumda. Ancak internete açık olmak, her cihazın güvenlik açığı taşıdığı anlamına gelmiyor.
Uyarı: Aynı felaket başka alanlarda da yaşanabilir
Fransa'da bir soğutma ekipmanı sağlayıcısına yönelik saldırı üç kan saklama tesisini etkiledi. Alarm sistemleri sayesinde zamanında müdahale edildi ve kan ürünleri zarar görmedi.
Tuğcu, Türkiye'de Türk Kızılay'ın kan saklama tesislerinden aşı merkezlerine, enerji dağıtımından iletişime kadar yaşamın pek çok alanında benzer saldırıların yaşanabileceğini belirtiyor:
"Üretici firmalar tipik olarak aynı tasarımı farklı sektörler için kulağını bükerek farklı bir ürün gamında kullanır. Dolayısıyla bugün soğutucu sistemler pazarında gördüğünüz felaketi yarın sabah uyandığınızda kalorifer sistemlerinde, trafik ışıklarında veya başka alanlarda da görebilirsiniz."
"Türkiye açısından daha büyük risk başka yerde"
Tuğcu, Avrupa'daki saldırılar bilinmesine rağmen Türkiye'de aynı olayların yaşanmasının yalnızca hazırlıksızlığı değil, ülkenin siber güvenlik konusundaki "vurdumduymazlığını" da göstereceğini savunuyor.
"Türkiye açısından daha büyük risk başka yerde: Siber güvenlik anlayışımızda. Türkiye'de ne yazık güvenlik sızıntılarının üstünün örtülmesi geleneği var."
Tuğcu, özel sektörde marka itibarını koruma kaygısının halkın güvenliğinin önüne geçebildiğini ifade ediyor: "Siber güvenlik açığı her alanda olabilir. Ancak Türkiye'de firmalar sızıntıları her zaman bildirmiyor veya önemsiz gösteriyor."
Uzman, Kişisel Verileri Koruma Kurumu (KVKK), Bilgi Teknolojileri ve İletişim Kurumu (BTK), Siber Güvenlik Başkanlığı ile Ulaştırma ve Altyapı Bakanlığı ve Sağlık Bakanlığının yasaların kendilerine yüklediği sorumlulukları yerine getirmediği görüşünde. "Hala pandemi döneminde gerçekleşen kişisel veri sızıntısının üstü örtülüyor ve kaç kişinin hangi bilgilerinin çalındığı gibi bilgiler gizleniyor." diyor.
Tuğcu, Türkiye'de siber güvenlik sorunlarının çözülmek yerine siyasi hesaplaşmalarda kullanıldığını savunuyor. Siber Güvenlik Başkanlığı ve BTK'nın güvenlik açıklarını gündeme getiren sosyal medya hesaplarını kapattığını ve adli soruşturma açılması için girişimlerde bulunduğunu ileri sürüyor. Kendisinin ve akademisyen Yaman Akdeniz'in hesaplarını da örnek gösteriyor:
"Bu yaklaşımlar saldırganların işini kolaylaştırıyor. Meydan tamamen boş bırakılmış durumda."
Cihazlara saldırılar nasıl önlenebilir?
CERT-FR, alınması gereken önlemleri şu şekilde sıralıyor:
- Cihazların doğrudan internet erişimine kapatılması
- Güvenlik güncellemelerinin zamanında yapılması
- Uzaktan bağlantıların korumalı ağlar üzerinden sağlanması
Tuğcu da cihazların kullanılmadan önce güvenlik sertifikasyonundan geçirilmesi ve uzaktan erişimin sanal özel ağ (VPN) üzerinden sağlanması gerektiğini vurguluyor.
Uzman, asıl mesele yalnızca teknik önlemler değil; Siber Güvenlik Başkanlığı, BTK, KVKK ve ilgili bakanlıkların öncelikle yasal sorumluluklarını üstlenmesi ve yasalara uymasının sağlanması gerektiğini söylüyor. Yeni denetim mekanizmalarının nasıl yönetileceği konusunda ise şu uyarıyı yapıyor:
"Ancak bunu yapan kurumların da Siber Güvenlik Başkanlığı, BTK, KVKK gibi yönetilmemesi gerekir. Bu mantıkla atılacak en ufak adım yarar değil zarar getirir, çünkü bu tür adımların yaratacağı sahte güvenlik hissi ve sorumluluğu başkasına atmanın verdiği rahatlık durumu bugünkünden de beter hale getirecektir."


Yorumlar 0
Yorumunuz Yayınlandığında Bildirelim mi?
Editöryal onay tamamlandığında veya yanıt geldiğinde tarayıcınıza anlık bildirim gönderebiliriz.
Henüz yorum yapılmamış
Bu haberle ilgili ilk düşünceyi sen paylaş!